O terceiro e o prestador são o elo mais difícil do controle de acesso. Diferente do colaborador fixo, ele entra e sai, troca de equipe no meio do contrato, tem documentação com prazo de validade e muitas vezes acessa justamente as áreas de maior risco. Controlar esse fluxo na planilha ou na conferência manual da recepção não escala — e cada falha vira brecha de segurança ou de conformidade.
Para quem decide o projeto — facilities, segurança do trabalho e segurança patrimonial — o objetivo é um só: liberar apenas quem está apto, com rastreabilidade, sem transformar a portaria em gargalo. A chave não está em mais burocracia na entrada, e sim em integrar o controle de acesso aos sistemas que já têm essa informação.
1. Quem é “terceiro” e por que o acesso dele é mais difícil
Prestador fixo, terceirizado, visitante técnico, entregador, equipe de obra. O que todos têm em comum é o vínculo temporário, a alta rotatividade e a necessidade de acesso controlado por tempo e por área. Muitos ainda entram de carro, o que adiciona a camada da portaria veicular. A credencial em si pode ser a mesma usada para qualquer pessoa — como mostramos no comparativo de tecnologias de controle de acesso —, mas o desafio do terceiro não é a credencial: é a gestão de quem pode receber uma, por quanto tempo e sob quais condições.
2. Liberar só quem está apto: ASO, NR e SESMT
Em área de risco, a entrada não depende só de autorização — depende de aptidão. O terceiro precisa de ASO (Atestado de Saúde Ocupacional) válido, treinamentos de NR em dia e, muitas vezes, integração de segurança concluída. Quem não está apto simplesmente não pode entrar.
O erro mais comum é operacional: o documento vence, mas a credencial continua funcionando normalmente, porque ninguém reparou na portaria. Um controle de acesso integrado à segurança do trabalho (SESMT) resolve isso na origem — a credencial é bloqueada automaticamente quando um documento obrigatório vence, em vez de depender de conferência manual a cada entrada.
Há um cuidado de LGPD que poucos projetos tratam, e que é decisivo aqui: o ASO contém dado de saúde, que é dado pessoal sensível pela LGPD. A integração entre o controle de acesso e a segurança do trabalho deve receber apenas o status — apto ou inapto — e a validade do documento. Nunca o conteúdo do exame, o diagnóstico ou os resultados clínicos. Isso é o princípio da minimização de dados na prática, e está alinhado ao sigilo médico: a própria legislação determina que o resultado do exame vá ao trabalhador, não ao empregador. Um sistema bem desenhado carrega só o que precisa para liberar a passagem — e nada além disso.
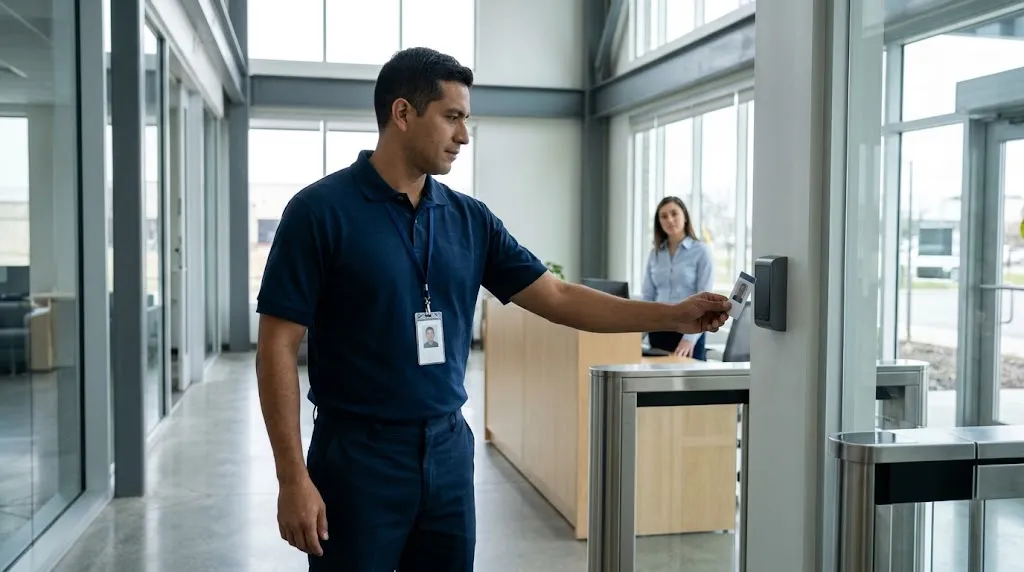
A dor real da gestão de terceiros é o cadastro manual: a mesma pessoa é digitada no sistema de gestão, depois de novo no controle de acesso, muitas vezes numa planilha no meio do caminho. Isso gera retrabalho, erro e atraso na liberação.
Integrando o controle de acesso ao ERP e ao sistema de gestão de terceiros, o cadastro é automatizado: o terceiro aprovado no sistema de gestão já entra habilitado no controle de acesso, no perfil de área e no prazo corretos, sem redigitação. Uma aprovação alimenta todos os pontos, a partir de uma base única de dados. É esse desenho de integração — e não o equipamento da portaria — que separa uma operação que escala de uma que vive apagando incêndio na recepção.
4. Credencial temporária e rastreabilidade
Acesso de terceiro tem hora para começar e para terminar. A liberação por tempo determinado (QR dinâmico ou credencial mobile) com revogação automática ao fim do contrato ou da obra elimina o maior risco silencioso: a credencial que continua válida depois que o prestador já foi embora.
Some-se a isso o registro de quem entrou, quando e em qual área — auditável, e integrável ao CFTV, para que cada evento de acesso tenha imagem vinculada. O objetivo é reconstruir eventos quando houver necessidade legítima, em auditoria ou incidente, não vigiar pessoas de forma indiscriminada.
5. Como estruturar na sua operação
Um caminho prático: mapear os tipos de terceiro; definir os documentos obrigatórios por área; integrar o controle de acesso ao sistema de gestão; configurar o bloqueio por documento vencido e a revogação automática no fim do vínculo.
O Rio Quente Resorts é um bom exemplo do estágio mais maduro desse desenho. A integração do controle de acesso ao barramento de dados do grupo importa automaticamente o cadastro de terceiros — na mesma base que cadastra funcionários, hóspedes e condôminos. Um único fluxo de dados alimenta toda a operação de acesso, sem redigitação e sem planilha paralela. É exatamente o ponto central deste artigo levado à prática.
Se a sua operação lida com alto volume de terceiros e prestadores, fale com um especialista da Headlinks e avalie a integração adequada ao seu cenário.